DORA statt BAIT 2026: 4 Felder mit IT-Ausschreibungen im Finanzsektor
Letzte Aktualisierung: November 2026 | Lesezeit: ca. 10 Min.
Die Bankaufsichtlichen Anforderungen an die IT (kurz BAIT) waren jahrelang der wichtigste Rahmen für IT-Beratung im Finanzsektor. Das hat sich geändert. Seit dem 17. Januar 2025 gilt für Kreditinstitute wie Sparkassen und Landesbanken die EU-Verordnung DORA, die BAIT gelten für sie nicht mehr. Mit Ablauf des 31. Dezember 2026 hebt die BaFin die BAIT vollständig auf. Der Bedarf bleibt: Sparkassen, Landesbanken, öffentliche Förderbanken und Versicherungsunternehmen unter BaFin-Aufsicht müssen ihre IT weiter an aufsichtliche Anforderungen anpassen und benötigen dafür externe Unterstützung.
In diesem Artikel erfahren Sie, was von den BAIT bleibt, was DORA verlangt, warum daraus so viele IT-Ausschreibungen entstehen und wie Sie sich als IT-Beratungsunternehmen in diesem Marktsegment positionieren.
Key Takeaways
- 350+ Sparkassen und mehrere Landesbanken, alle vergabepflichtig und seit Januar 2025 DORA-reguliert
- Hunderte Millionen EUR jährlich für IT-Beratung allein in der Sparkassen-Finanzgruppe
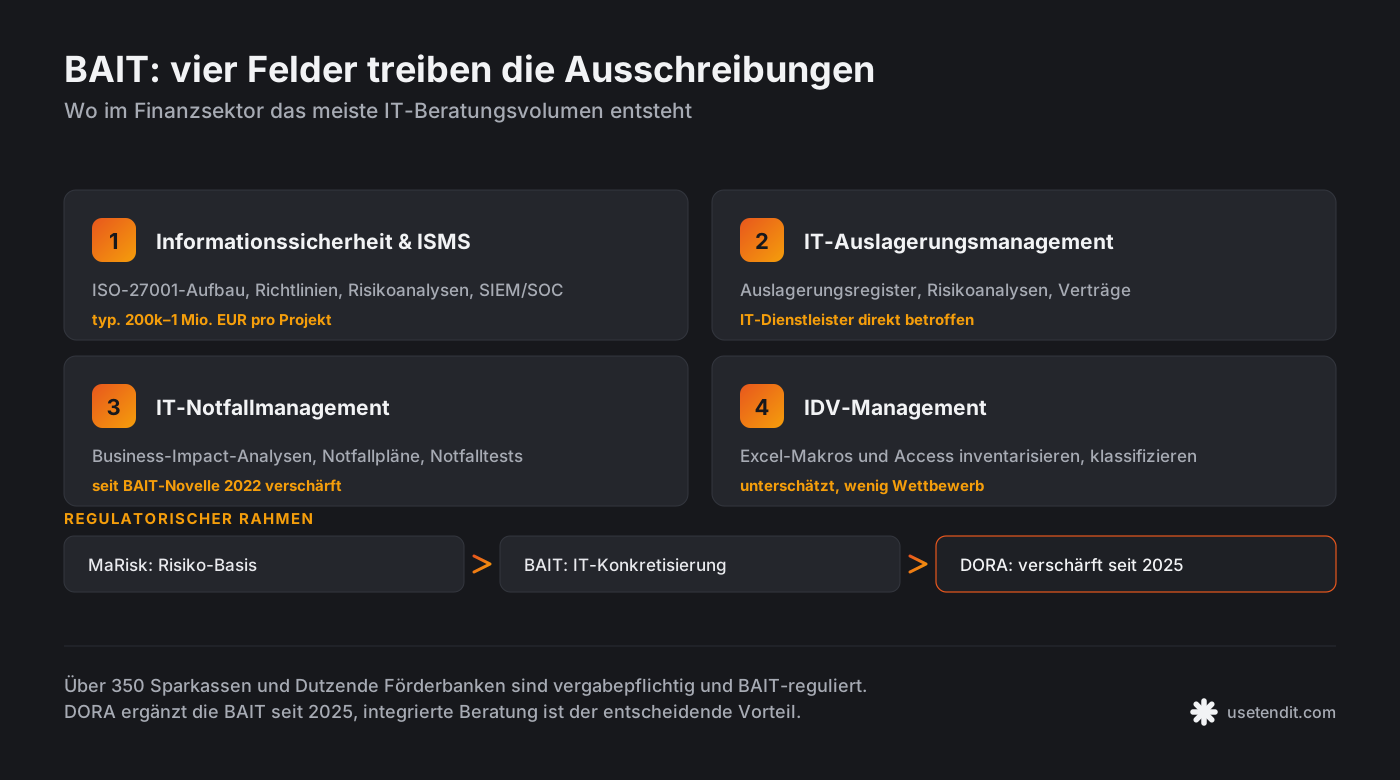
- 4 Bereiche mit dem höchsten Ausschreibungsvolumen: ISMS, Auslagerungsmanagement, IT-Notfallmanagement, IDV
- DORA seit 17. Januar 2025 anwendbar, die BAIT entfallen vollständig zum 31. Dezember 2026
- 200.000 bis 1 Mio. EUR typisches Volumen pro ISMS-Projekt
Was forderten die BAIT, und was gilt jetzt?
Die BAIT wurden von der BaFin erstmals 2017 veröffentlicht und zuletzt 2022 umfassend aktualisiert. Sie konkretisierten die Anforderungen des § 25a KWG an die IT von Finanzinstituten. Seit dem 17. Januar 2025 sind Institute, die ein IKT-Risikomanagement nach DORA betreiben müssen, aus dem Anwenderkreis ausgenommen. Die BAIT gelten nur noch für Institute, die erst ab dem 1. Januar 2027 unter DORA fallen oder gar nicht von DORA erfasst sind, zum Beispiel Bürgschaftsbanken sowie Leasing- und Factoringinstitute. Die Themen der BAIT-Module bleiben unter DORA Prüfgegenstand:
IT-Strategie: Jedes Institut muss eine IT-Strategie haben, die mit der Geschäftsstrategie abgestimmt ist. Die IT-Strategie muss regelmäßig überprüft und aktualisiert werden. In der Praxis werden dafür häufig externe Berater hinzugezogen.
IT-Governance: Die Organisation der IT muss klar geregelt sein, mit definierten Rollen, Verantwortlichkeiten und Prozessen. Die Geschäftsleitung muss ausreichend IT-Kompetenz besitzen, um ihre Steuerungsfunktion wahrnehmen zu können.
Informationsrisikomanagement: Institute müssen ein systematisches Verfahren zur Identifikation, Bewertung und Behandlung von IT-Risiken implementieren. Das umfasst Schutzbedarfsanalysen, Risikoanalysen und ein kontinuierliches Risiko-Reporting.
Informationssicherheitsmanagement: Ein ISMS (Informationssicherheits-Managementsystem) muss implementiert und betrieben werden. Wie der BSI-Grundschutz als Türöffner für IT-Sicherheitsausschreibungen dient, erklären wir in einem separaten Artikel. Der Informationssicherheitsbeauftragte (ISB) hat eine zentrale Rolle und darf nicht in der IT-Abteilung angesiedelt sein.
Benutzerberechtigungsmanagement: Berechtigungen müssen nach dem Need-to-know- und Least-Privilege-Prinzip vergeben werden. Es muss regelmäßige Rezertifizierungen geben, und privilegierte Berechtigungen unterliegen besonderen Kontrollen.
IT-Projekte und Anwendungsentwicklung: Für IT-Projekte und die Entwicklung von Software gelten spezifische Anforderungen an Projektmanagement, Testing, Abnahme und Dokumentation. Besonders relevant: die Anforderungen an die individuelle Datenverarbeitung (IDV), also Excel-Makros und Access-Datenbanken, die in vielen Banken geschäftskritische Prozesse unterstützen.
IT-Betrieb: Der IT-Betrieb muss durch definierte Prozesse gesteuert werden, einschließlich Change-Management, Incident-Management, Problem-Management und Capacity-Management. Die Anforderungen orientieren sich stark an ITIL.
Auslagerungsmanagement: Besonders relevant für IT-Dienstleister: Wenn ein Institut IT-Leistungen auslagert, gelten strenge Anforderungen an die Auswahl, Steuerung und Überwachung der Dienstleister. Der Dienstleister muss bestimmte Anforderungen erfüllen und sich der Aufsicht der BaFin unterwerfen.
Warum treiben die IT-Anforderungen der Aufsicht so viele Ausschreibungen?
Die aufsichtlichen IT-Anforderungen schaffen einen permanenten Bedarf an externen IT-Beratungsleistungen. Dafür gibt es mehrere Gründe:
Regulatorischer Druck: Die BaFin prüft die Einhaltung der IT-Anforderungen im Rahmen von Sonderprüfungen nach § 44 KWG. Feststellungen aus diesen Prüfungen müssen innerhalb definierter Fristen behoben werden, oft mit externer Unterstützung, weil die internen Kapazitäten nicht ausreichen.
Steigende Komplexität: Die Anforderungen sind mit jeder Novelle gewachsen. Die BAIT-Novelle 2022 hat die Anforderungen an das operative Informationssicherheitsmanagement, an die Identifizierung von kritischen IT-Systemen und an das IT-Notfallmanagement verschärft. DORA geht seit 2025 in mehreren Punkten darüber hinaus.
Fachkräftemangel: Viele Finanzinstitute, insbesondere kleinere Sparkassen und Volksbanken, haben nicht genügend IT-Spezialisten, um die Anforderungen allein zu erfüllen. Sie sind auf externe Expertise angewiesen.
Prüfungsvorbereitungen: Vor einer angekündigten BaFin-Prüfung beauftragen Institute häufig externe Berater mit einer Readiness-Analyse, um Schwachstellen zu identifizieren und vorab zu beheben.
In der Praxis entstehen daraus Ausschreibungen in erheblichem Umfang. Allein die deutschen Sparkassen und Landesbanken, als öffentlich-rechtliche Institute alle vergabepflichtig, geben jährlich hunderte Millionen Euro für IT-Beratung aus, ein signifikanter Teil davon regulatorisch getrieben.
Zahlen & Fakten: Vor einer angekündigten BaFin-Prüfung nach § 44 KWG beauftragen Institute häufig externe Berater mit einer Readiness-Analyse. Diese Prüfungsvorbereitungen allein generieren ein Ausschreibungsvolumen im zweistelligen Millionenbereich pro Jahr.
Welche Bereiche generieren die meisten Ausschreibungen?
Aus unserer Beobachtung des Marktes kristallisieren sich vier Bereiche heraus, die besonders viele Ausschreibungen generieren:
1. Informationssicherheit und ISMS
Die Implementierung und der Betrieb eines ISMS nach aufsichtlichen Anforderungen ist ein Dauerbrenner. Ausschreibungen umfassen: ISMS-Aufbau oder -Weiterentwicklung (typischerweise auf Basis ISO 27001), Erstellung und Pflege von Sicherheitsrichtlinien, Durchführung von Risikoanalysen und Schutzbedarfsfeststellungen, Security Awareness Training für Mitarbeiter und technische Sicherheitsmaßnahmen (SIEM, SOC, Vulnerability Management).
Typisches Volumen: 200.000 bis 1 Million Euro pro Projekt, oft als Rahmenverträge über zwei bis vier Jahre.
2. IT-Auslagerungsmanagement
Finanzinstitute lagern zunehmend IT-Leistungen aus, etwa an Rechenzentren der Sparkassen-Finanzgruppe (z. B. Finanz Informatik) oder an externe Dienstleister. DORA stellt mit dem Management des IKT-Drittparteienrisikos strenge Anforderungen an diese Auslagerungen, darunter ein Informationsregister über alle Verträge mit IKT-Dienstleistern. Ausschreibungen umfassen: Aufbau eines Auslagerungsregisters, Durchführung von Risikoanalysen für Auslagerungen, Erstellung von Auslagerungsverträgen mit DORA-konformen Klauseln und regelmäßige Überprüfung der Dienstleister.
3. IT-Notfallmanagement
Die BAIT-Novelle 2022 hat die Anforderungen an das IT-Notfallmanagement deutlich verschärft, DORA führt sie fort. Institute müssen Notfallpläne für ihre kritischen IT-Systeme haben und diese regelmäßig testen. Ausschreibungen in diesem Bereich umfassen: Business-Impact-Analysen, Erstellung von IT-Notfallplänen, Durchführung und Auswertung von Notfalltests sowie Aufbau eines Krisenmanagements.
4. IDV-Management (Individuelle Datenverarbeitung)
Praxis-Tipp: IDV-Management wird von vielen Beratern unterschätzt, bietet aber enormes Potenzial. Viele Institute haben tausende unkontrollierter Excel-Makros und Access-Datenbanken in geschäftskritischen Prozessen. Wer hier Expertise aufbaut, bedient eine Nische mit wenig Wettbewerb.
Ein häufig unterschätztes Thema: Die BAIT forderten, dass Institute ihre IDV-Anwendungen (Excel-Makros, Access-Datenbanken, eigenentwickelte Tools) inventarisieren, klassifizieren und risikoadäquat managen. Unter DORA zählen solche Anwendungen zu den IKT-Assets, die ein Institut erfassen und klassifizieren muss. Da viele Institute tausende solcher Anwendungen im Einsatz haben, ist das ein enormes Projektvolumen. Ausschreibungen umfassen: IDV-Inventarisierung, Risikoklassifizierung, Erstellung eines IDV-Regelwerks und Migration kritischer IDV-Anwendungen in professionelle Lösungen.
Wie greifen DORA, MaRisk und die auslaufenden BAIT ineinander?
DORA steht nicht isoliert, sondern ist eingebettet in ein Geflecht regulatorischer Anforderungen. Die folgende Übersicht zeigt, wie die vier Rahmenwerke zusammenhängen:
| Rahmenwerk | Herausgeber | Schwerpunkt | Relevanz für IT-Berater |
|---|---|---|---|
| MaRisk | BaFin | Übergeordnetes Risikomanagement (u. a. AT 7.2, AT 9) | Bleibt die Grundlage des Risikomanagements |
| BAIT | BaFin | IT-Konkretisierung der MaRisk (Rundschreiben 10/2017) | Gilt nur noch für wenige Institute, Aufhebung zum 31.12.2026 |
| DORA | EU | Digitale Betriebsresilienz und IKT-Risikomanagement | Leitrahmen für IT-Ausschreibungen seit 17. Januar 2025 |
| EBA-Guidelines | EBA | Ergänzende Leitlinien (ICT & Security Risk, Outsourcing) | Konkretisieren einzelne Anforderungen |
MaRisk (Mindestanforderungen an das Risikomanagement): Die MaRisk sind die übergeordneten Anforderungen der BaFin an das Risikomanagement von Finanzinstituten. Die BAIT konkretisierten die MaRisk im Bereich IT. Wer IT-Beratung für Institute anbietet, muss die MaRisk kennen, insbesondere AT 7.2 (Technisch-organisatorische Ausstattung) und AT 9 (Auslagerung).
DORA (Digital Operational Resilience Act): Der europäische Digital Operational Resilience Act ist seit Januar 2025 anwendbar und regelt die digitale Betriebsresilienz von Finanzunternehmen. DORA deckt die Themen der BAIT ab und geht in einigen Punkten weiter, etwa beim IKT-Drittparteienrisikomanagement und beim Threat-Led Penetration Testing (TLPT). Die BaFin hat die BAIT deshalb nicht überarbeitet, sondern hebt sie schrittweise auf: seit dem 17. Januar 2025 für Institute unter DORA, mit Ablauf des 31. Dezember 2026 vollständig. Für IT-Berater bedeutet das: DORA ist der Leitrahmen. BAIT-Wissen bleibt für die Restgeltung bis Jahresende und für das Verständnis bestehender Dokumentation nützlich.
EBA-Guidelines: Die European Banking Authority veröffentlicht regelmäßig Leitlinien, die die Anforderungen ergänzen. Besonders relevant sind die EBA Guidelines on ICT and Security Risk Management und die EBA Guidelines on Outsourcing.
Für IT-Beratungsunternehmen bietet diese regulatorische Komplexität eine Chance: Institute brauchen Berater, die nicht nur einzelne Anforderungen kennen, sondern das Gesamtbild verstehen und integrierte Lösungen anbieten können.
Häufiger Fehler: Angebote und Referenzen weiter auf die BAIT auszurichten. Für Banken und Sparkassen gilt seit dem 17. Januar 2025 DORA, und die BAIT werden zum 31. Dezember 2026 vollständig aufgehoben. Richten Sie Leistungsbeschreibungen und Nachweise an DORA aus, etwa am IKT-Drittparteienrisikomanagement und am Threat-Led Penetration Testing.
Welche Qualifikationen fordern die Ausschreibungen?
Tipp: Tendit kostenlos starten
Tendit findet automatisch passende IT-Ausschreibungen für Ihr Unternehmen — KI-gestützt und in Sekunden statt Stunden. Kostenlos starten →
Um bei diesen Ausschreibungen erfolgreich zu sein, sollten Sie folgende Qualifikationen vorweisen können:
Fachliche Zertifizierungen: ISO 27001 Lead Auditor/Implementer, CISM (Certified Information Security Manager), CRISC (Certified in Risk and Information Systems Control) und ITIL-Zertifizierungen werden häufig gefordert.
Branchenerfahrung: Referenzen aus dem Finanzsektor sind fast immer ein Muss-Kriterium. Ohne nachgewiesene Erfahrung bei Banken, Sparkassen oder Versicherungen werden Sie bei diesen Ausschreibungen kaum zum Zuge kommen.
Regulatorisches Know-how: Sie müssen nachweisen können, dass Ihre Berater DORA, die MaRisk und relevante EBA-Guidelines nicht nur kennen, sondern in der Praxis anwenden können.
Prüfungserfahrung: Erfahrung mit BaFin-Prüfungen (§ 44 KWG) und IT-Prüfungen nach IDW PS 330 oder IDW PS 860 ist ein starker Differenzierungsfaktor.
Sicherheitsüberprüfung: Für Projekte bei Instituten mit besonderer Sicherheitsrelevanz kann eine Sicherheitsüberprüfung der eingesetzten Berater gefordert werden.
Wo finden Sie diese Ausschreibungen?
Ausschreibungen zu aufsichtlichen IT-Anforderungen finden Sie vor allem bei:
Sparkassen und Landesbanken: Als öffentlich-rechtliche Institute sind sie vergabepflichtig. Die Sparkassen-Finanzgruppe ist mit über 350 Sparkassen und mehreren Landesbanken einer der größten IT-Auftraggeber im Finanzsektor.
Öffentliche Förderbanken: KfW, Landesförderbanken (z. B. NRW.BANK, L-Bank, IB.SH) schreiben regelmäßig IT-Beratungsleistungen aus. Diese Ausschreibungen sind oft besonders anspruchsvoll, da die Institute als KRITIS-Betreiber zusätzliche Anforderungen erfüllen müssen. Mehr dazu in unserem Artikel zu KRITIS und IT-Sicherheitsausschreibungen.
Finanzaufsicht selbst: Auch die BaFin und die Bundesbank schreiben IT-Leistungen aus, eine interessante Nische für spezialisierte Berater.
Die Herausforderung: Diese Ausschreibungen verwenden häufig keine einheitliche Terminologie. Manchmal ist von „DORA" die Rede, in älteren Unterlagen noch von „BAIT", manchmal von „regulatorischen IT-Anforderungen", manchmal nur von „IT-Sicherheit im Finanzsektor". Eine systematische, KI-gestützte Suche über alle relevanten Vergabeplattformen hinweg kann hier den entscheidenden Vorteil bringen. Welche dieser Ausschreibungen zuletzt zu Ihrem Profil gepasst hätten, zeigt Ihnen unsere kostenlose Ausschreibungssuche in unter 60 Sekunden.
Fazit: Ein regulatorisch getriebener Wachstumsmarkt
Der Markt für regulatorische IT-Beratung im Finanzsektor bleibt bestehen, auch wenn die BAIT auslaufen. DORA verlangt in mehreren Punkten mehr als die BAIT, deshalb wird der Bedarf an externer IT-Beratung im Finanzsektor nicht nachlassen. Für IT-Beratungsunternehmen mit der richtigen Kombination aus technischer Kompetenz und regulatorischem Know-how ist das ein hochattraktives Marktsegment.
Der erste Schritt: Stellen Sie sicher, dass Sie keine relevante Ausschreibung verpassen. Bei über 350 Sparkassen, Dutzenden von Landesbanken und Förderbanken ist das ohne systematische Unterstützung kaum zu leisten.
Zusammenfassung
- DORA ist seit dem 17. Januar 2025 der Leitrahmen, die BAIT werden zum 31. Dezember 2026 vollständig aufgehoben
- Vier Bereiche dominieren: ISMS, Auslagerungsmanagement, IT-Notfallmanagement und IDV-Management
- Der Bedarf an externer IT-Beratung im Finanzsektor bleibt, weil DORA in mehreren Punkten über die BAIT hinausgeht
- Branchenerfahrung und Zertifizierungen (ISO 27001, CISM, CRISC) sind Muss-Kriterien
- Über 350 Sparkassen und Dutzende Förderbanken machen systematisches Monitoring unverzichtbar
Die erste Suche ist kostenlos: Tendit prüft die Ausschreibungen der letzten vier Monate und zeigt die fünf besten Treffer mit vollständiger Analyse. usetendit.com
Verpassen Sie keine relevante IT-Ausschreibung mehr
Tendit findet automatisch die passenden öffentlichen Aufträge für Ihr Unternehmen. Die erste Suche ist kostenlos.
Kostenlos starten