EVB-IT Anlage NIS2: 9 Pflichten für IT-Dienstleister im Überblick (2026)
Stand: November 2026 | Lesezeit: ca. 9 Min.
Viele öffentliche Auftraggeber müssen seit der Umsetzung der NIS2-Richtlinie die Sicherheit ihrer Lieferkette nachweisen. Bisher stand in den Standardverträgen der öffentlichen IT-Beschaffung nicht, was ein IT-Dienstleister dafür konkret leisten muss. Mit der neuen Anlage NIS2 zu den EVB-IT ändert sich das. Sie kann ab sofort Teil der Vergabeunterlagen sein.
Für IT-Dienstleister heißt das: Ein Angebot kann künftig Pflichten enthalten, die über die vereinbarte Leistung hinausgehen. Dieser Artikel zeigt, welche neun Pflichten die Anlage regelt und wie Sie diese im Angebot berücksichtigen.
Key Takeaways
- Der Bund stellt seit Oktober 2026 eine Anlage NIS2 zu den EVB-IT in der Fassung 1.0.0 bereit, die Dateien sind auf den 8. Oktober 2026 datiert.
- Die Anlage ist eine Übergangslösung, bis eine NIS2-Ergänzung der EVB-IT mit der IT-Wirtschaft abgestimmt und vom IT-Planungsrat beschlossen ist.
- Sie richtet sich an öffentliche Auftraggeber im Anwendungsbereich von NIS2, etwa Einrichtungen der Bundesverwaltung und Betreiber kritischer Anlagen.
- Der Auftragnehmer muss den Auftraggeber über jeden Sicherheitsvorfall bei den vertraglichen Leistungen spätestens 24 Stunden nach Kenntnis informieren.
- Sicherheitsupdates, die einen Sicherheitsvorfall beseitigen, sind unverzüglich und ohne zusätzliche Vergütung bereitzustellen.
- Im Standard ist angekreuzt, dass der Auftragnehmer ein Sicherheitskonzept und ein ISMS nach ISO 27001 einschließlich Notfall-Management hat.
- Die Anlage enthält keine Vergütungsregelung, Aufwand für Audits trägt ohne andere Vereinbarung jede Partei selbst.
Was ist die Anlage NIS2 zu den EVB-IT?
Die Anlage NIS2 ist ein Vertragsmuster, mit dem öffentliche Auftraggeber die Leistungen ihrer IT-Auftragnehmer festlegen, die sie für ihre eigenen NIS2-Pflichten brauchen. Der Bund hat sie auf der Seite Aktuelle EVB-IT der Digitalen Verwaltung zusammen mit Hinweisen zur Einbeziehung in Verträge veröffentlicht. Die Download-Dateien tragen die Fassung 1.0.0 und das Datum 8. Oktober 2026.
Der Bund begründet die Anlage so: Viele öffentliche Auftraggeber sind nach der NIS2-Richtlinie und ihrer nationalen Umsetzung verpflichtet, Risiken für ihre Netz- und Informationssysteme mit technischen, operativen und organisatorischen Maßnahmen zu beherrschen. Das schließt die Sicherheit der Lieferkette ein. Im deutschen Recht steht diese Pflicht in § 30 BSIG. Absatz 2 Nummer 4 nennt ausdrücklich die „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern".
Laut Hinweisen führen die NIS2-Regeln nicht automatisch dazu, dass ein Auftragnehmer seine geschuldeten Leistungen anpasst, selbst wenn er selbst unter NIS2 fällt. Erst die Anlage macht die Unterstützung zur vertraglichen Pflicht.
Die Anlage ist ausdrücklich eine Übergangslösung. Sie kann verwendet werden, bis eine Ergänzung der EVB-IT zum Thema NIS2 im Dialog mit der IT-Wirtschaft abgestimmt und anschließend vom IT-Planungsrat beschlossen ist. Wie die EVB-IT grundsätzlich aufgebaut sind, erklärt unser Artikel EVB-IT-Verträge erklärt.
Für welche Auftraggeber gilt die Anlage?
Die Anlage gilt für Auftraggeber, die selbst in den Anwendungsbereich der NIS2-Regelungen fallen. In der Präambel kreuzt der Auftraggeber an, zu welcher Gruppe er gehört. Das Muster nennt vier Gruppen:
| Gruppe laut Präambel der Anlage | Beschreibung im Muster |
|---|---|
| Einrichtungen der Bundesverwaltung | ohne weitere Bedingung genannt |
| Betreiber kritischer Anlagen | ohne weitere Bedingung genannt, mit zusätzlichen Pflichten zur Angriffserkennung |
| Sonstige Einrichtungen einer Gebietskörperschaft | bieten entgeltlich Waren oder Dienstleistungen an, haben mindestens 50 Mitarbeiter oder je über 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme und gehören zu einer in den NIS2-Regelungen definierten Einrichtungsart |
| Sonstige Einrichtungen | Anwendungsbereich auf Basis einer Einzelfallprüfung |
Für Ihre Akquise bedeutet das: Rechnen Sie mit der Anlage vor allem in Verfahren von Bundesbehörden und KRITIS-Betreibern. Welche Sektoren unter KRITIS fallen und wo solche Ausschreibungen erscheinen, beschreibt unser Artikel KRITIS IT-Sicherheit: Ausschreibungen finden.
Für neue Verträge empfehlen die Hinweise, die Anlage „stets bereits im Vergabeverfahren zum Gegenstand" zu machen, wenn der Auftraggeber NIS2 unterliegt. Die Ausnahme gilt nur, wenn er seine Pflichten in vollem Umfang selbst erfüllen kann.
Welche 9 Pflichten übernimmt der IT-Dienstleister?
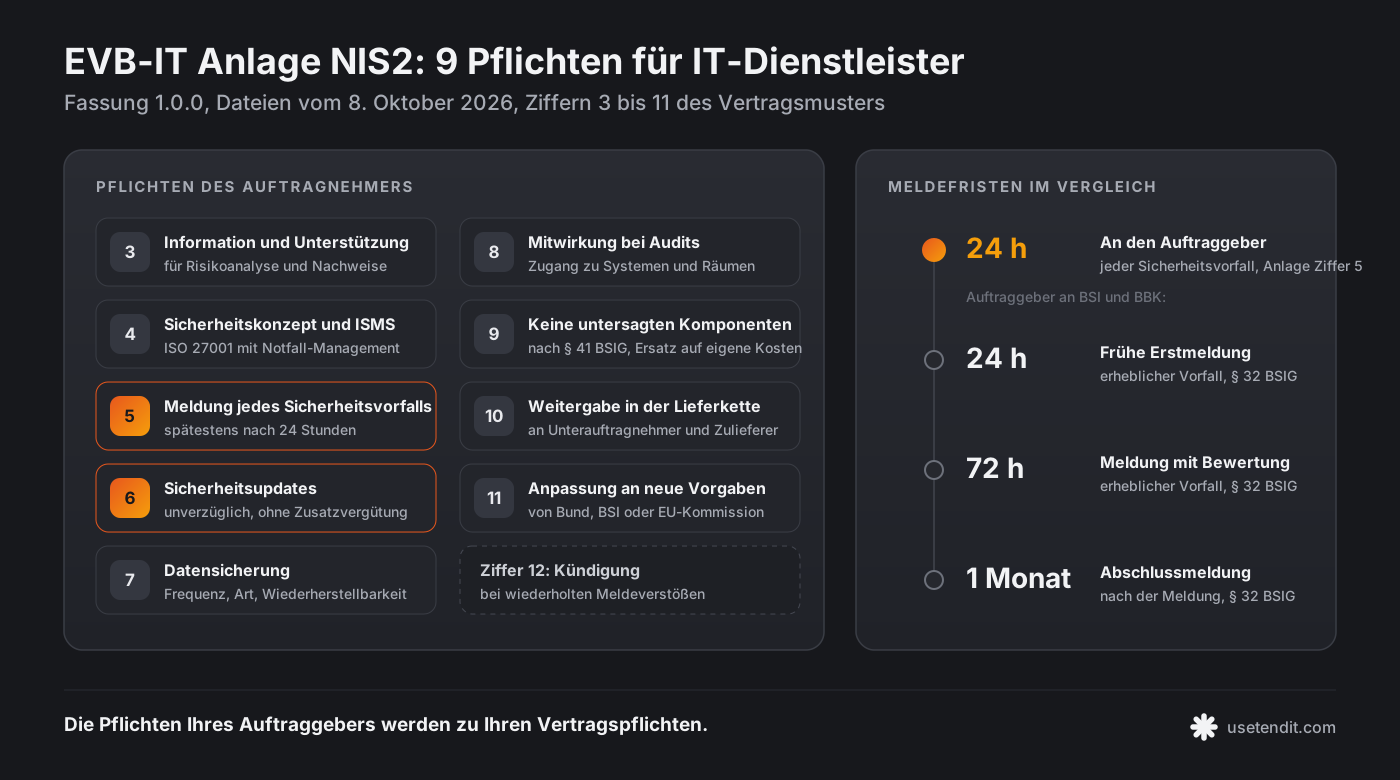
Die Anlage regelt in den Ziffern 3 bis 11 neun Pflichtenblöcke für den Auftragnehmer. Ziffer 1 beschreibt den Gegenstand, Ziffer 2 die Begriffe und Ziffer 12 die Kündigung. Die Anlage geht dem übrigen Vertrag vor, soweit sie spezifischere Regeln zur Cybersicherheit enthält.
| Ziffer | Pflicht | Kern der Regelung |
|---|---|---|
| 3 | Information und Unterstützung | alle Informationen aus der Sphäre des Auftragnehmers für Risikoanalyse, Vorfallbewältigung, Schwachstellenmanagement, Nachweise und technische Dokumentation |
| 4 | Sicherheitskonzept und ISMS | im Standard angekreuzt: Sicherheitskonzept, ISMS und Notfall-Management nach ISO 27001, optional zertifiziert nach ISO 27001 auf Basis von IT-Grundschutz |
| 5 | Meldung von Sicherheitsvorfällen | Information über jeden Sicherheitsvorfall bei den vertraglichen Leistungen spätestens innerhalb von 24 Stunden |
| 6 | Neue Programmstände | Sicherheitsupdates unverzüglich und ohne zusätzliche Vergütung, sonst eine zumutbare Umgehungslösung |
| 7 | Datensicherung | Anzahl, Frequenz, Art und Aufbewahrung der Backups definieren und Wiederherstellbarkeit sicherstellen, soweit Backup zum Auftrag gehört |
| 8 | Audits, Prüfungen, Zertifizierungen | Mitwirkung, etwa bei Prüfungen des BSI, mit Zugang zu Systemen, Daten und Räumlichkeiten |
| 9 | Kritische Komponenten | keine Komponenten, deren Einsatz nach § 41 BSIG untersagt wurde, Ersatz auf eigene Kosten |
| 10 | Unterauftragnehmer, Zulieferer | Pflichten in der Lieferkette weitergeben, Nachweise über deren Eignung auf Anfrage |
| 11 | Anpassungsklauseln | spätere, konkretere Vorgaben etwa von BMI, BSI oder EU-Kommission ebenfalls einhalten |
Drei Punkte treiben den Aufwand am stärksten.
ISMS als Standard. Das Ankreuzfeld für Sicherheitskonzept und ISMS ist laut Muster „standardmäßig gesetzt". Der Auftraggeber darf es nur bei sehr einfachen Beschaffungen nach sorgfältiger Abwägung entfernen, etwa beim reinen Kauf von Hardware. Für Dienstleistungs-, Pflege- und Cloudverträge sollten Sie also damit rechnen, dass ein dokumentiertes ISMS nach ISO 27001 verlangt wird. Kreuzt der Auftraggeber zusätzlich die Zertifizierung an, müssen Sie das Zertifikat während der gesamten Laufzeit aufrechterhalten.
Updates ohne Zusatzvergütung. Steht ein Sicherheitsvorfall im Zusammenhang mit Ihrer Software, schulden Sie einen beseitigenden Programmstand. Software umfasst nach den Begriffen in Ziffer 2 auch Firmware. Ist kein Update verfügbar, liefern Sie eine zumutbare Umgehungslösung.
Kritische Komponenten. Nach § 41 BSIG kann das Bundesministerium des Innern Betreibern kritischer Anlagen den Einsatz kritischer Komponenten eines Herstellers untersagen. Wird eine bereits verbaute Komponente während der Laufzeit untersagt, müssen Sie das dem Auftraggeber unverzüglich mitteilen und die Komponente auf Ihre Kosten ersetzen. Ist das nicht möglich, kann der Auftraggeber fristlos kündigen, wenn ihm das Festhalten am Vertrag nicht zuzumuten ist.
Praxis-Tipp: Legen Sie eine Liste aller Drittkomponenten und Zulieferer an, die in Ihren Leistungen für öffentliche Auftraggeber stecken. Ziffer 9 und Ziffer 10 lassen sich ohne diese Übersicht weder prüfen noch einhalten.
Wie streng ist die Meldefrist im Vergleich zum BSI-Gesetz?
Die Meldefrist der Anlage ist enger gefasst als die gesetzliche Meldepflicht des Auftraggebers, weil sie jeden Sicherheitsvorfall erfasst und nicht nur erhebliche. Nach Ziffer 5 informieren Sie den Auftraggeber „unverzüglich, jedoch spätestens innerhalb von 24 Stunden" über jeden Sicherheitsvorfall in Bezug auf die vertraglichen Leistungen. Die Frist beginnt, sobald Sie oder einer Ihrer Unterauftragnehmer oder Zulieferer davon Kenntnis erlangt haben.
Der Auftraggeber selbst muss nach § 32 BSIG nur erhebliche Sicherheitsvorfälle melden, dafür in mehreren Stufen:
| Meldung | Wer an wen | Frist | Grundlage |
|---|---|---|---|
| Information über jeden Sicherheitsvorfall | Auftragnehmer an Auftraggeber | spätestens 24 Stunden nach Kenntnis | Anlage NIS2, Ziffer 5 |
| Frühe Erstmeldung eines erheblichen Vorfalls | Auftraggeber an die gemeinsame Meldestelle von BSI und BBK | spätestens 24 Stunden nach Kenntnis | § 32 Abs. 1 Nr. 1 BSIG |
| Meldung mit erster Bewertung | Auftraggeber an die Meldestelle | spätestens 72 Stunden nach Kenntnis | § 32 Abs. 1 Nr. 2 BSIG |
| Abschlussmeldung | Auftraggeber an die Meldestelle | spätestens einen Monat nach der Meldung | § 32 Abs. 1 Nr. 4 BSIG |
Weil der Auftraggeber selbst nur 24 Stunden für die Erstmeldung hat, braucht er Ihre Information sofort. Die Anlage verlangt dafür bestimmte Inhalte: eine ausführliche Beschreibung, den Ursprung, Schweregrad und Auswirkungen, wahrscheinliche Folgen, Kompromittierungsindikatoren und die ergriffenen Maßnahmen. Nach Abschluss des Vorfalls schulden Sie eine detaillierte Nachanalyse.
Die Meldepflicht gilt auch für Vorfälle beim Auftraggeber, von denen Sie etwa bei der Leistungserbringung erfahren.
Häufiger Fehler: Ein Bereitschaftsdienst nur zu Bürozeiten reicht für eine 24-Stunden-Frist nicht. Ein Vorfall am Freitagabend muss bis Samstagabend beim Auftraggeber sein. Prüfen Sie vor dem Angebot, ob Ihr Meldeweg das am Wochenende leistet.
Was bedeutet die Anlage für Kalkulation und Angebot?
Die Anlage erhöht Ihren Aufwand, ohne ihn zu vergüten, deshalb gehört sie in die Kalkulation. Laut Hinweisen des Bundes enthält sie „weder eine konkrete Vergütungsregelung noch eine Vorgabe zum Vergütungsmodell". Der Bund selbst ordnet die Pflichten eher einem Pflegevertrag oder einer ähnlichen laufenden Verpflichtung zu als einem Softwareüberlassungsvertrag ohne Pflege.
Für das Angebot ergeben sich daraus vier Prüfschritte:
- Vergabeunterlagen auf die Anlage prüfen. Die Anlage ist ein Muster, das der Auftraggeber anpassen kann und laut Hinweisen auch soll. Lesen Sie deshalb die konkrete Fassung im Verfahren, nicht das Muster.
- Ankreuzfelder auswerten. Entscheidend sind die Gruppe in der Präambel und die Felder in Ziffer 4. Eine geforderte Zertifizierung nach ISO 27001 auf Basis von IT-Grundschutz ist ein anderer Aufwand als ein dokumentiertes ISMS.
- Laufende Kosten einpreisen. Meldebereitschaft, Nachanalysen, Mitwirkung bei Audits und Sicherheitsupdates ohne Zusatzvergütung fallen über die ganze Laufzeit an. Bei Audits trägt laut Ziffer 8 ohne andere Vereinbarung jede Partei ihre eigenen Kosten.
- Zulieferer einbinden. Nach Ziffer 10 müssen Sie die Pflichten in der Lieferkette weitergeben. Klären Sie vor Angebotsabgabe, ob Ihre Unterauftragnehmer die 24-Stunden-Meldung und die Update-Pflicht mittragen.
Ob ein Verfahren mit diesen Pflichten zu Ihrem Geschäftsmodell passt, ist eine klassische Go/No-Go-Frage. Wie Sie solche Risiken strukturiert bewerten, zeigt unser Artikel Risikoanalyse und Go/No-Go bei IT-Ausschreibungen.
Praxis-Tipp: Wenn Sie IT-Sicherheitsleistungen gezielt für NIS2-pflichtige Auftraggeber anbieten wollen, beginnt die Suche bei den passenden CPV-Codes. Unser CPV-Code-Finder zeigt, welche Codes zu Ihrer Leistungsbeschreibung passen.
Was gilt für bestehende Verträge?
In bestehende Verträge kommt die Anlage nur über eine Zusatz- oder Änderungsvereinbarung. Die Hinweise des Bundes stellen klar, dass der Auftraggeber nicht ohne Weiteres einen Anspruch darauf hat, dass Sie die Anlage akzeptieren. Hilfreich können laut Hinweisen die Change-Request-Regeln vieler EVB-IT-Verträge sein. Sie verpflichten den Auftragnehmer, Änderungen zu akzeptieren, soweit sie ihm nicht unzumutbar sind.
Ob der Auftraggeber dafür neu ausschreiben muss, beantworten die Hinweise mit Verweis auf § 132 Abs. 2 Nr. 2 oder Nr. 3 GWB. Danach ist eine Änderung ohne neues Verfahren zulässig, wenn zusätzliche Leistungen nötig wurden und ein Wechsel des Auftragnehmers nicht möglich ist, oder wenn die Änderung auf unvorhersehbaren Umständen beruht. In beiden Fällen darf der Preis um nicht mehr als 50 Prozent des ursprünglichen Auftragswerts steigen. Die Hinweise betonen, dass dies eine Prüfung im Einzelfall bleibt.
Wichtig: Verlangt ein Bestandskunde die Anlage NIS2 nachträglich, verhandeln Sie über eine Änderung des Vertrags. Das ist der Zeitpunkt, den zusätzlichen Aufwand für Meldebereitschaft, Updates und Audits in einer Vergütung abzubilden.
Ein Kündigungsrisiko entsteht erst mit der vereinbarten Anlage. Nach Ziffer 12 liegt ein wichtiger Grund für eine Kündigung durch den Auftraggeber insbesondere vor bei wiederholten Verstößen gegen die Meldepflichten, bei schwerwiegenden Verstößen gegen die Pflicht zur Bereitstellung von Programmständen und beim Einsatz untersagter kritischer Komponenten.
Wie bereiten sich IT-Dienstleister jetzt vor?
Am besten legen Sie die neun Pflichten als Prüfliste gegen Ihre heutigen Prozesse, bevor die erste Ausschreibung mit der Anlage kommt. Die meisten Punkte lassen sich nicht in der Angebotsfrist aufbauen.
| Pflicht | Prüffrage für Ihr Unternehmen |
|---|---|
| ISMS (Ziffer 4) | Haben wir ein dokumentiertes ISMS nach ISO 27001 mit Notfall-Management, und deckt es die Leistungen für öffentliche Kunden ab? |
| Meldung (Ziffer 5) | Erreicht ein Sicherheitsvorfall den Auftraggeber an jedem Wochentag innerhalb von 24 Stunden, mit allen sechs geforderten Inhalten? |
| Updates (Ziffer 6) | Können wir Sicherheitsupdates für alle gelieferten Komponenten bereitstellen, auch für Firmware und Komponenten von Zulieferern? |
| Audits (Ziffer 8) | Können wir Prüfern Zugang zu Systemen, Daten und Räumlichkeiten gewähren, die für die Leistung relevant sind? |
| Lieferkette (Ziffer 10) | Enthalten unsere Verträge mit Unterauftragnehmern die nötigen Melde- und Mitwirkungspflichten? |
Das BSI ist bei diesen Fragen ein wichtiger Bezugspunkt, weil die Anlage Audits durch das BSI ausdrücklich als Beispiel nennt. Welche Rolle BSI-Standards in öffentlichen IT-Sicherheitsausschreibungen spielen, beschreibt unser Artikel IT-Sicherheitsausschreibungen: BSI als Türöffner.
Beobachten Sie außerdem die Seite der Digitalen Verwaltung, denn nach Ziffer 11 gelten auch spätere, konkretere Vorgaben.
Wie Tendit dabei hilft
Ob ein Auftraggeber die Anlage NIS2 verwendet, steht selten in der Bekanntmachung, sondern in den Vergabeunterlagen. Unsere KI-Agenten lesen die Vergabeunterlagen und bewerten die Passung zu Ihrem Leistungsprofil mit Begründung, dazu kommen eine Risikobewertung und eine Go/No-Go-Einschätzung. Je Ausschreibung sehen Sie Frist, Auftragswert, falls veröffentlicht, die veröffentlichten Eignungskriterien als Prüfliste und die Unterlagen selbst.
In der Web-App können Sie mit den Unterlagen chatten und zum Beispiel nachfragen, welche Meldefristen und Zertifikate ein Vertrag verlangt. Ein Agent pro Dienstleistung beobachtet täglich über 100 Vergabeportale in Deutschland, dazu Österreich, die Schweiz und EU-weit TED. So legen Sie für IT-Sicherheitsleistungen einen eigenen Agenten mit eigener Leistungsbeschreibung an, getrennt von Ihren übrigen Leistungen.
Hinweis: Dieser Artikel gibt einen allgemeinen Überblick und ist keine Rechtsberatung. Für Ihren konkreten Vertrag wenden Sie sich bitte an einen Fachanwalt für Vergaberecht.
Verpassen Sie keine relevante IT-Ausschreibung mehr
Tendit findet automatisch die passenden öffentlichen Aufträge für Ihr Unternehmen. Die erste Suche ist kostenlos.
Kostenlos starten